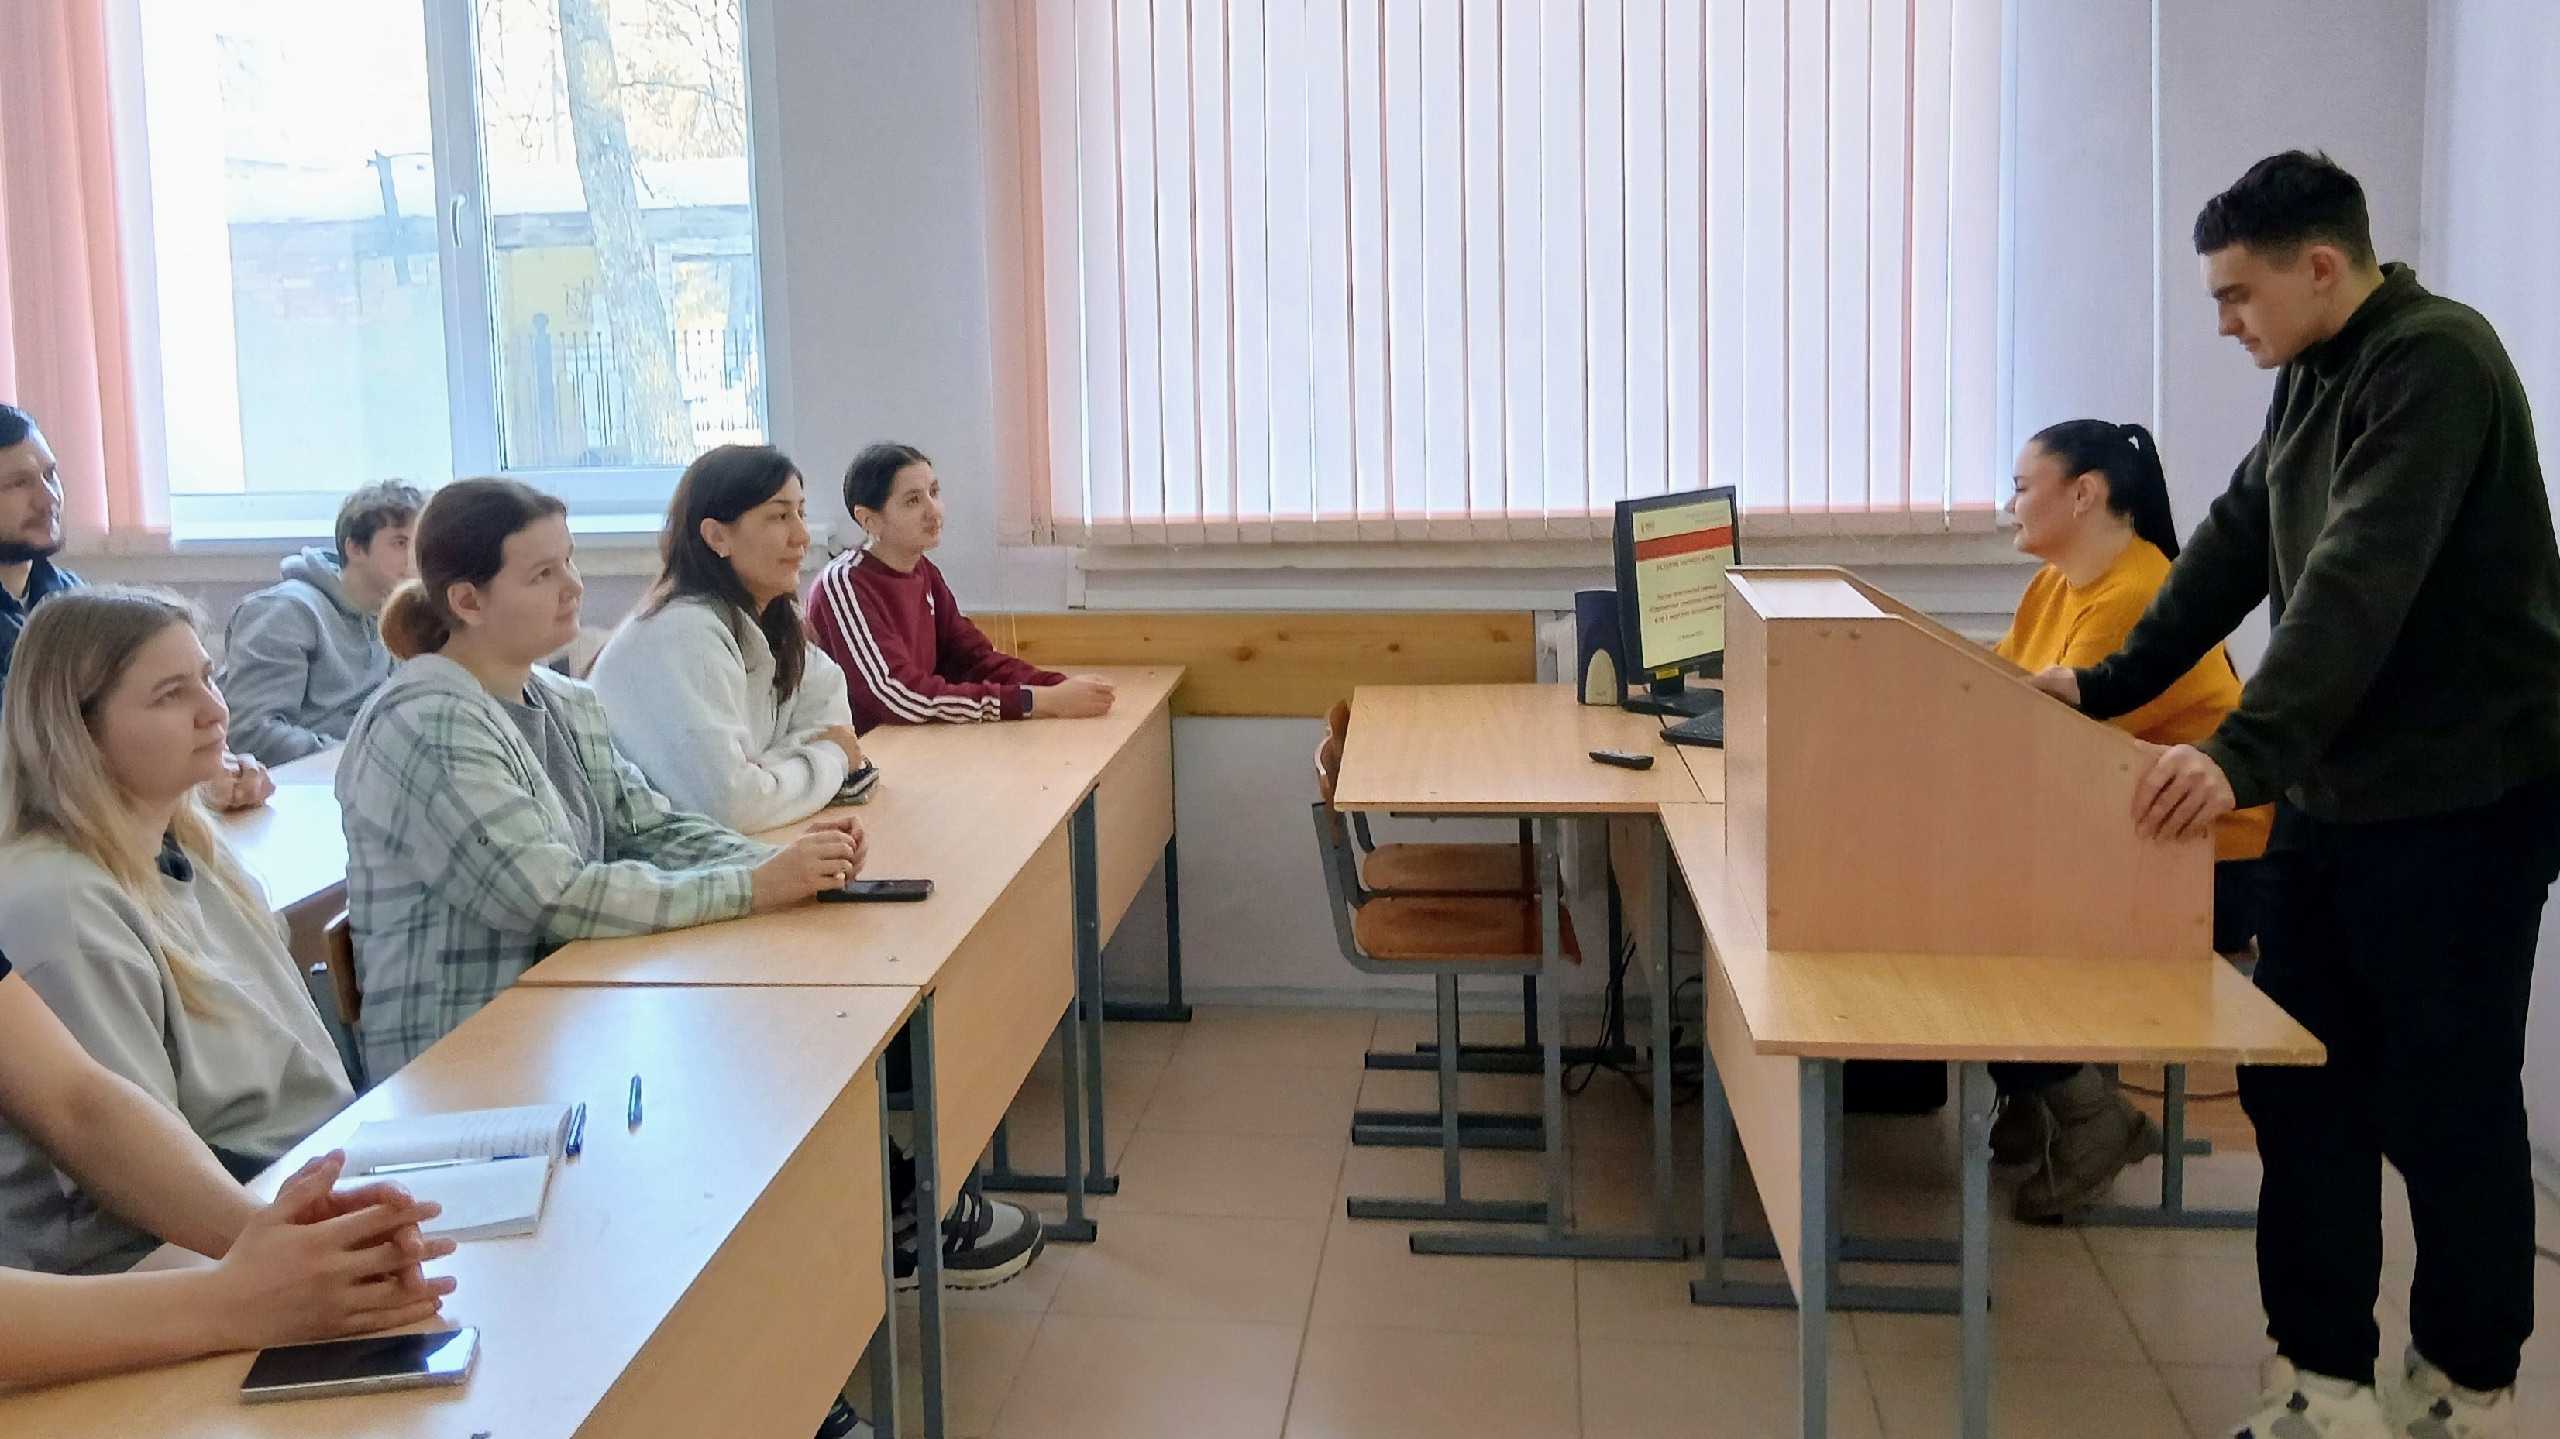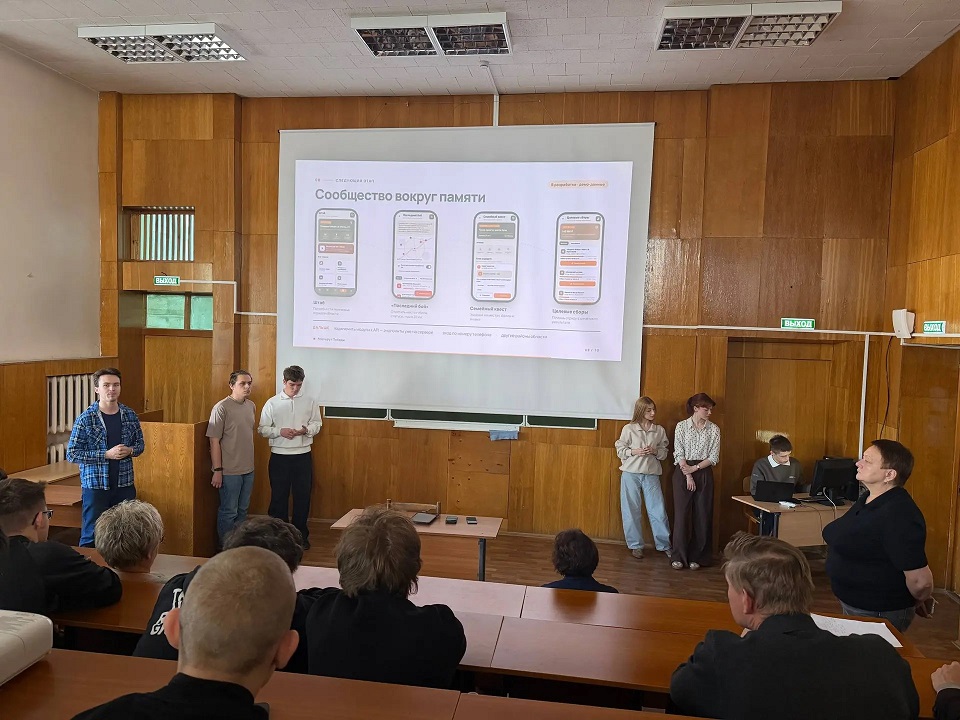
9 ноября в Среднерусском институте управления – филиале РАНХиГС на базе кафедры математики и информационных технологий прошло заседание секции «Тенденции развития информационных технологий» научного клуба «Цифровой мир» под руководством доцента Аллы Музалевской.
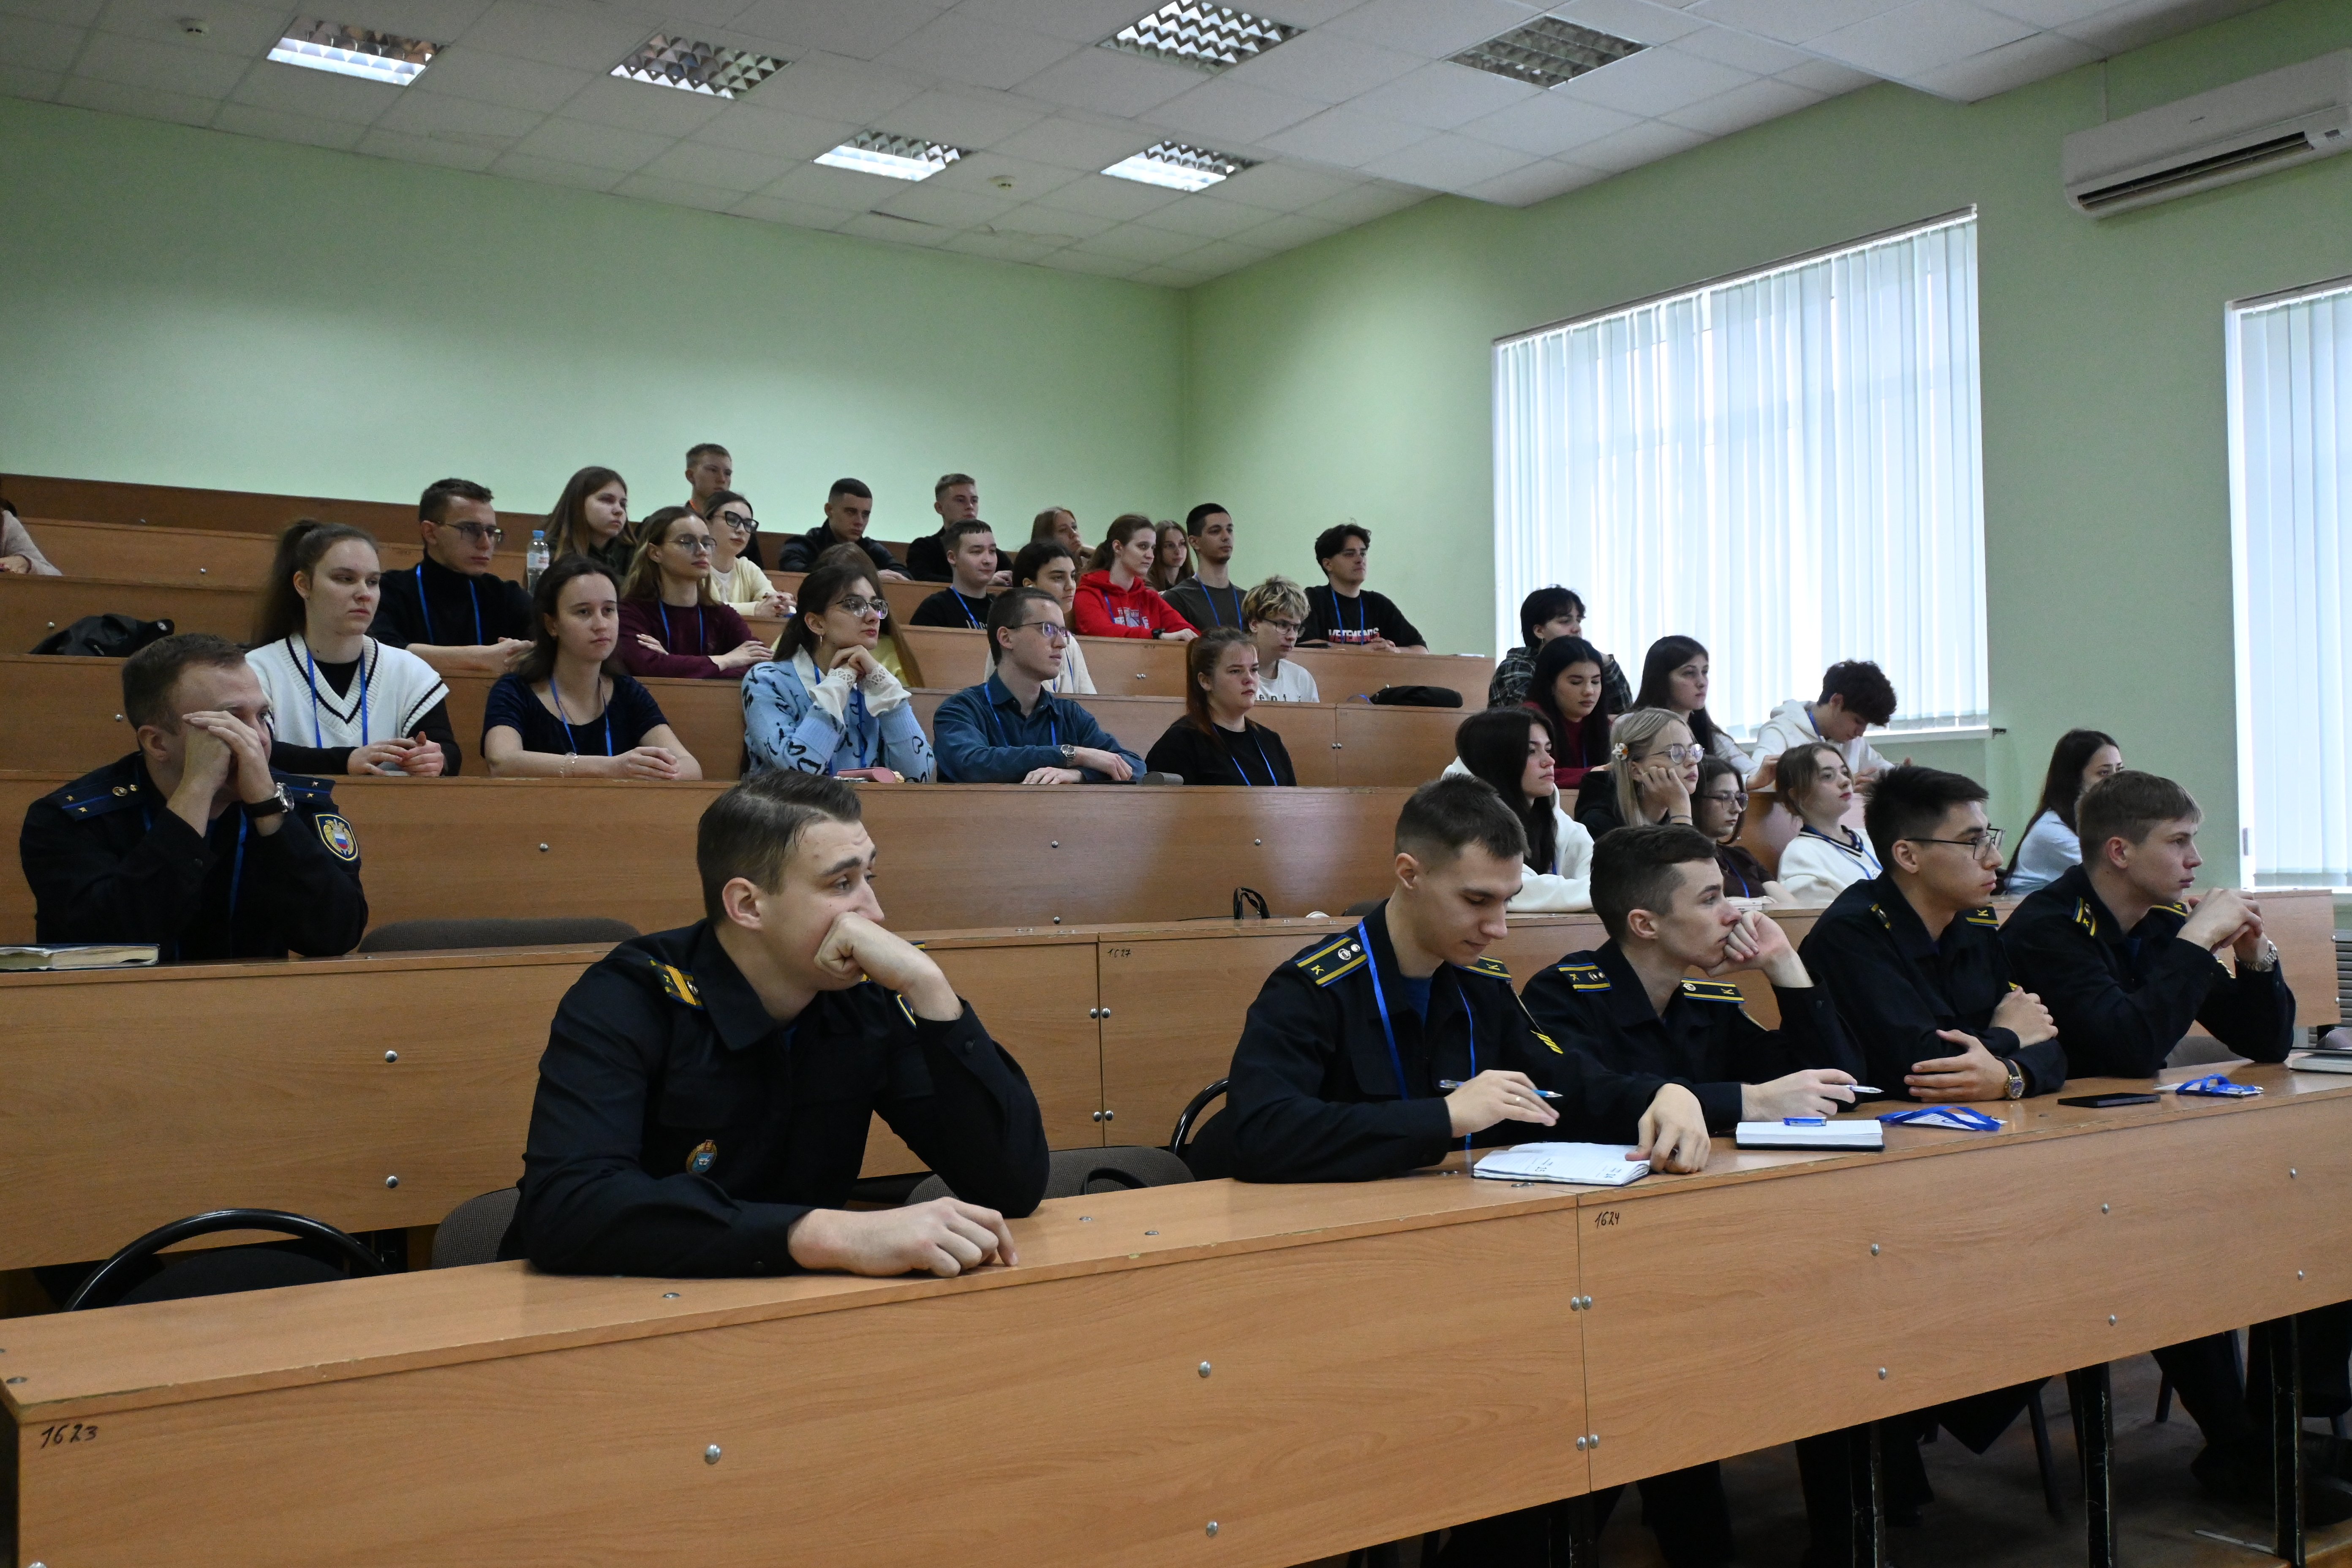
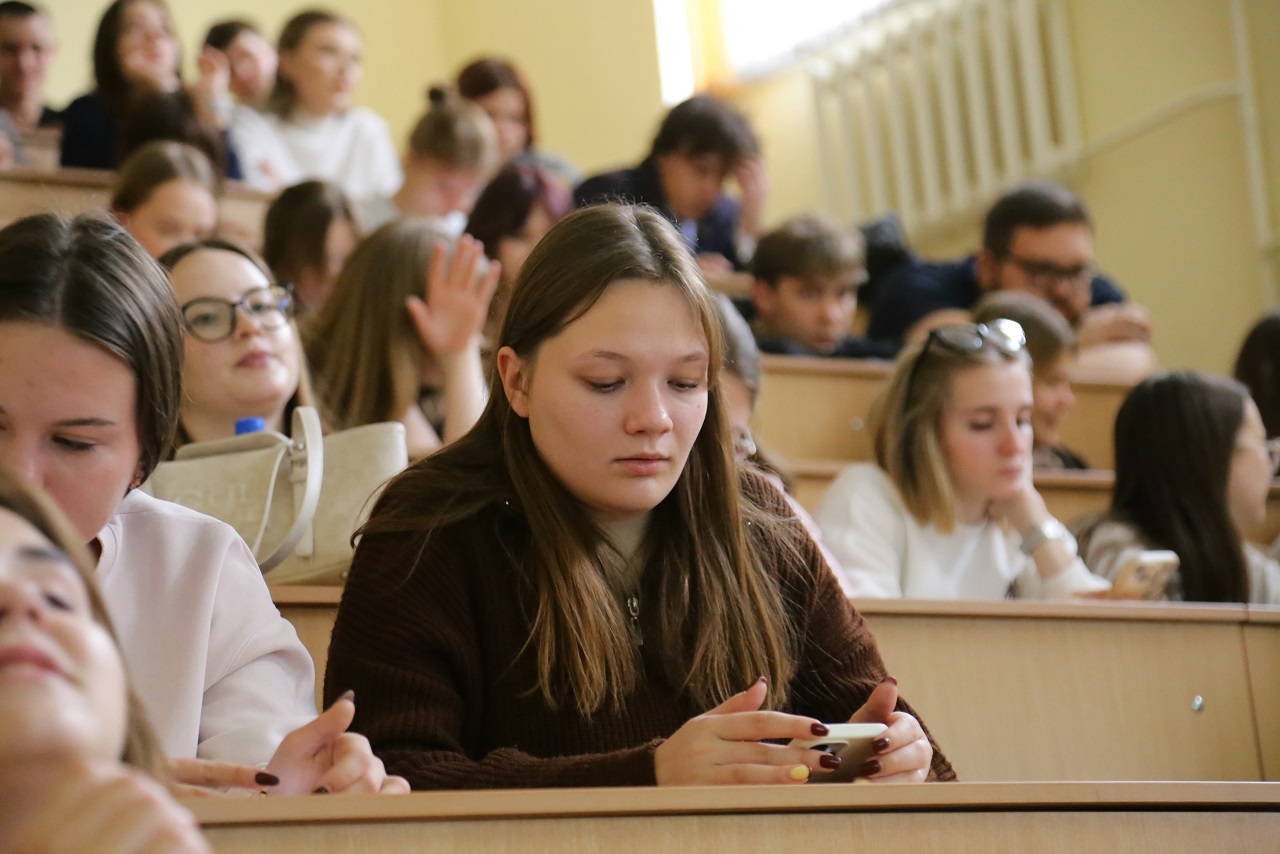
На заседании присутствовали члены клуба и обучающиеся 2 курса направления подготовки «Прикладная информатика».
Основным докладчиком и модератором заседания выступила руководитель секции Алла Музалевская. Она познакомила собравшихся с глобальными актуальными трендами 2024 года по реализации киберугроз в 2024 году, приведенными в отчете Positive Technologies — российской компании, специализирующейся на разработке решений в сфере информационной безопасности.
Содокладчиками на мероприятии выступили:
- Колычева Анастасия (5 ПИПСП (б)), которая познакомила собравшихся с экономическими последствиями успешных кибератак, имевших место в 2024 году. Это и увеличение операционных расходов для ликвидации последствий киберинцидента (в среднем по $1,9 млн), и снижение доходов и прибыли из-за сбоев в работе и нанесения ущерба имиджу бренда (снижение может доходить до 400–600%). В условиях новых вызовов и угроз важно быть осведомленными в вопросах безопасности и защиты от мошеннических схем;
- Бирюков Игорь (4 ИСОСП (б)), подготовивший информационное сообщение об одном из методов социальной инженерии, используемом злоумышленниками – фишинге. Последствия реализации различных видов фишинга могут быть серьёзными: пользователи могут потерять деньги, стать жертвами кражи личных данных или пострадать от кибермошенничества. Кроме того, фишинг может использоваться для распространения вредоносного программного обеспечения и атак на корпоративные сети. Среди рекомендаций по минимизации последствий фишинга названы многофакторная аутентификация; обновление ПО и антивирусных программ, личная бдительность при получении подозрительных сообщений или звонков;
- Гулинян Сюзанна (4 ИСОСП (б)), рассказавшая об опасности, которую представляют собой различные браузерные расширения, в том числе легитимные. Будущим ИТ-специалистам важно не только уметь идентифицировать опасные разрешения расширений браузера, но и владеть методами смягчения последствий реализации кибератак с использованием плагинов.
Тема заседания вызвала живой интерес собравшихся и послужила поводом для обсуждения злободневных проблем обеспечения личной и корпоративной безопасности в интернет-пространстве.